DevSecOps en Panamá
Seguridad dentro de cada entrega, no agregada al final.
DevSecOps en Panamá para equipos de desarrollo: análisis de código, pruebas de seguridad y revisión experta dentro de tu flujo de entrega, para que nada se despliegue sin pasar sus controles.
Cotizamos según el alcance de tu proyecto, después de una conversación sin costo.
Tecnologías que usamos
 SonarQube
- OWASP ZAP
 Snyk
 Burp Suite
 GitHub Actions
 GitLab
 Jenkins
Seguridad en cada paso del flujo de entrega.
Controles automáticos que corren con cada cambio, y una persona que decide.
Análisis de código
SonarQube revisa cada cambio y detecta vulnerabilidades y fallas de calidad antes de integrarlo.
Dependencias
Snyk y Dependency-Check revisan las librerías que usa tu aplicación.
Pruebas de la aplicación
OWASP ZAP y Burp Suite prueban la aplicación web y sus puntos débiles.
Puertas de calidad
Nada se despliega sin pruebas y análisis aprobados.
Identidad y secretos
Inicio de sesión con OpenID y JWT, y secretos guardados con HashiCorp Vault.
Revisión asistida por IA
Claude y OpenAI revisan código y configuraciones, y un especialista aprueba cada cambio.
Publicar rápido no debería abrir huecos.
Si los equipos entregan cada semana y la seguridad se revisa una vez al año, las vulnerabilidades llegan a producción antes de que alguien las vea.
- Revisiones de seguridad al final
- Librerías que nadie revisa
- Hallazgos que se quedan sin dueño
Seguridad integrada, sin frenar al equipo.
Las comprobaciones se ejecutan en cada entrega y un especialista en seguridad valida los hallazgos y aprueba el avance.
- Identidad y acceso
- Código seguro
- Verificación continua
- Revisión experta
Análisis en cada cambio.
Código, dependencias y aplicación web revisados en cada entrega.
Tu flujo de entrega.
Los controles se conectan a las herramientas que ya usas, sin forzar reemplazos.
De tu flujo actual a uno con controles.
- 01
Revisión del flujo
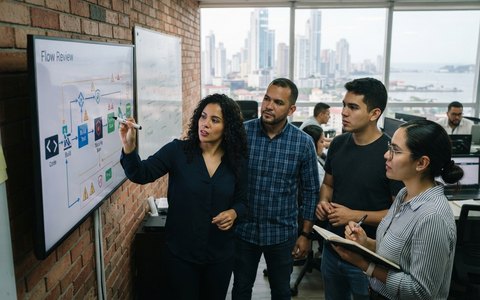
Entendemos cómo llega hoy un cambio a producción y dónde están los riesgos.
- 02
Diseño de los controles
Definimos qué se revisa en cada paso y qué detiene una entrega.
- 03
Integración en el flujo
Conectamos los análisis a tu flujo de entrega, sin forzar reemplazos.
- 04
Seguimiento
Un especialista valida los hallazgos y ajustamos los controles con lo aprendido.
Lo que preguntan antes de contratar.
¿Qué es DevSecOps?
Es trabajar la seguridad dentro del desarrollo y la operación, en cada cambio, en lugar de revisarla al final del proyecto.
¿Qué revisa SonarQube?
Revisa cada cambio de código y detecta vulnerabilidades y fallas de calidad antes de integrarlo.
¿Para qué sirve OWASP ZAP?
Es una herramienta del proyecto OWASP que prueba aplicaciones web en busca de vulnerabilidades. La usamos junto con el análisis de código.
¿Se puede montar sobre las herramientas que ya usamos?
Sí. Trabajamos con Jenkins, GitLab, GitHub Actions y Azure DevOps, sobre las herramientas y la nube que ya usas.
¿Cuánto cuesta?
Depende del alcance que se acuerde. Conversamos primero, sin costo, y te enviamos una propuesta por escrito.
¿Tienes alguna otra duda? Escríbenos y te respondemos por correo.
EscríbenosArmamos el flujo que lleva cada cambio desde el código hasta producción.